Yat ağlarında VLAN segmentasyonu, misafir ve mürettebat ağlarının güvenlik izolasyonu nasıl yapılandırılır?
Yat ağlarında VLAN segmentasyonu, misafir ve mürettebat ağlarının güvenlik izolasyonu nasıl yapılandırılır?
Yatlarda VLAN (Virtual Local Area Network) segmentasyonu ve güvenlik izolasyonu, teknedeki dijital varlıkların,hassas seyir sistemlerinin ve kullanıcı gizliliğinin korunması açısından hayati bir öneme sahiptir. Lüks bir yatta aynı altyapıyı kullanan charter misafirleri, mürettebat ve geminin kritik otomasyon sistemleri bulunur; bu yüzden ağın mantıksal olarak katmanlara ayrılması şarttır.
1. Tipik Bir Yatta Temel VLAN Segmentleri
Yat ağ mimarisinde genellikle birbirinden tamamen izole edilmiş en az 4 ana VLAN katmanı kurulur:
-
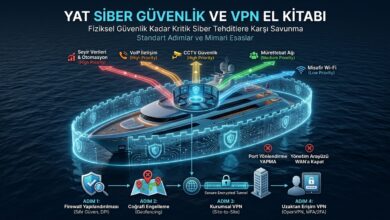
VLAN 10 – Bridge & Navigation (Seyir ve Otomasyon): GPS, radar, elektronik haritalar (ECDIS), NMEA 2000/Ethernet ağ geçitleri ve motor/güç yönetimi sistemlerini barındırır. Bu ağa sadece köprü üstündeki (bridge) kritik cihazlar ve kaptan erişebilir; dış dünyayla doğrudan iletişimi yoktur veya sıkı güvenlik duvarı kurallarına tabidir.
-
VLAN 20 – Crew Network (Mürettebat Ağı): Kaptanın, mürettebatın kişisel cihazlarının, operasyonel yazılımların ve yönetim panellerinin bulunduğu ağdır. Genellikle daha esnek internet erişimine ve iç servis erişim haklarına sahiptir.
-
VLAN 30 – Guest / Charter Network (Misafir Ağı): Tekneyi kiralayan misafirlerin (charter) veya malikin konuklarının kullandığı ağdır. Tamamen kısıtlıdır; sadece internete çıkış sağlar, teknenin diğer cihazlarını veya mürettebat dosyalarını kesinlikle göremez.
-
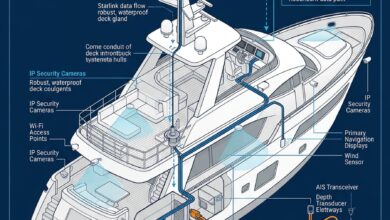
VLAN 40 – AV / IoT (Eğlence ve Akıllı Sistemler): Akıllı TV’ler, ses sistemleri (Sonos vb.),aydınlık/iklimlendirme otomasyonları ve IP kameralar bu gruptadır. Misafirlerin kendi telefonlarından TV’ye yayın yapabilmesi (casting) için özel mDNS (Multicast DNS) yönlendirmeleri veya izole “Misafir-AV” köprüleri tanımlanır.
2. Güvenlik İzolasyonu Nasıl Yapılandırılır?
Bu segmentasyonun güvenli bir şekilde hayata geçirilmesi için uçtan uca yönetilebilir (managed) ağ donanımları ve katı kurallar gerekir:
A. 802.1Q VLAN Tagging ve Port Tabanlı Ayrım
-
Omurga (core) switch’ler ve güverte access point’leri üzerinde 802.1Q standardı kullanılarak VLAN ID’leri tanımlanır.
-
Örneğin, teknenin ana salonundaki bir Ethernet portu veya Access Point SSID’si doğrudan VLAN 30 (Guest)etiketlenirken, mürettebat meskenindeki portlar VLAN 20 (Crew) olarak konfigüre edilir. Fiziksel olarak aynı kablo altyapısı kullanılsa bile paketler mantıksal olarak asla birbirine karışmaz.
B. Inter-VLAN Routing ve Firewall Kuralları (ACL)
VLAN’lar arası iletişimi kontrol etmek için merkezi bir yönlendirici (Router) veya güvenlik duvarı (Firewall) üzerinde Access Control Lists (ACL) kuralları yazılır:
-
Default Deny (Varsayılan Reddet): Farklı VLAN’lar arasındaki tüm trafik varsayılan olarak engellenir.
-
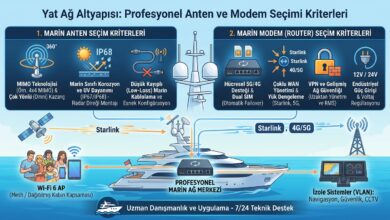
Örnek Kural: Misafir VLAN’ından (VLAN 30) gelen bir IP paketinin, Seyir VLAN’ına (VLAN 10) veya Mürettebat VLAN’ına (VLAN 20) erişmesi katı bir şekilde bloklanır. Misafirler yalnızca WAN (Uydu/5G) çıkışına yönlendirilir.
C. Wi-Fi Seviyesinde İzolasyon (Client Isolation)
-
Özellikle misafir ağında, aynı Wi-Fi ağına bağlanan iki misafir cihazının (örneğin iki farklı akıllı telefonun) birbirini görmesi engellenir (AP Client Isolation / Layer 2 Isolation aktif edilir). Bu, olası bir cihaz güvenliği açığının diğer misafirlere sıçramasını önler.
D. Captive Portal ve Bant Genişliği Yönetimi (QoS)
-
Misafirler ağa katıldıklarında bir Captive Portal (giriş ekranı) ile karşı karşıya kalabilir veya süreli/kodlu erişim kuponları ile yetkilendirilebilir.
-
Uydu bant genişliğinin (özellikle pahalı VSAT veya veri kotası olan LEO hatlarında) misafirler tarafından tüketilmemesi için her VLAN bazında Rate Limiting (Hız Sınırlandırması) ve QoS (Quality of Service)politikaları uygulanır.