Yat ağlarında WireGuard ve IPsec VPN protokollerinin bant genişliği, gecikme (latency) ve şifreleme yükü açısından performans karşılaştırması nasıl yapılır?
Yat ağlarında WireGuard ve IPsec VPN protokollerinin bant genişliği, gecikme (latency) ve şifreleme yükü açısından performans karşılaştırması nasıl yapılır?
Yatlarda uydu (Starlink/VSAT) ve 5G gibi sınırlı işlem gücü ve değişken gecikme sürelerine sahip hatlar üzerinden merkez birleşimi sağlanırken WireGuard ve IPsec en sık karşılaştırılan iki temel VPN protokolüdür.
Bu iki protokolün bant genişliği, gecikme (latency) ve işlemci/şifreleme yükü açısından performans karşılaştırması detaylı olarak şu kriterler üzerinden değerlendirilir:
1. Şifreleme Karmaşıklığı ve İşlem Yükü (CPU Overhead)
-
IPsec (IKEv2 / AES-GCM):
-
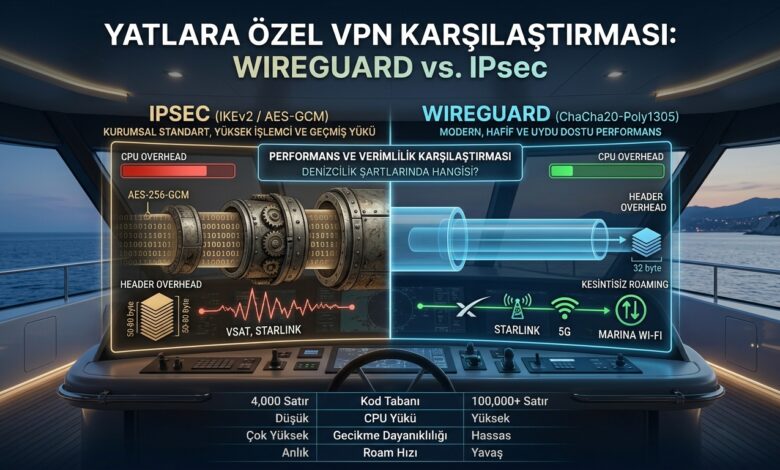
IPsec, onlarca yıllık geçmişe sahip, son derece esnek ancak devasa bir kod tabanına (100.000+ satır kod) sahip protokol kümesidir.
-
Şifreleme tarafında AES-256-GCM gibi endüstri standartlarını kullanır. Cihazın işlemcisinde AES-NI (donanımsal şifreleme hızlandırma) desteği varsa son derece yüksek performans verir.
-
Ancak donanımsal destek olmayan giriş seviyesi marine router’larda veya x86 dışı ARM tabanlı Peplink/Teltonika cihazlarında işlemciyi ciddi şekilde yorar.
-
-
WireGuard:
-
Sadece ~4.000 satırlık modern ve son derece hafif bir kod tabanına sahiptir.
-
Şifreleme algoritması olarak ChaCha20-Poly1305 kullanır. ChaCha20, donanımsal şifreleme hızlandırıcısı (AES-NI) bulunmayan yönlendiricilerde bile yazılımsal olarak muazzam hızda çalışır.
-
Düşük CPU tüketimi sayesinde yattaki edge cihazların ısınmasını ve işlemci darboğazına girmesini önler.
-
2. Bant Genişliği Verimliliği ve Başlık Yükü (Header Overhead)
-
IPsec:
-
ESP (Encapsulating Security Payload), NAT-Traversal ve güvenlik parametreleri nedeniyle veri paketlerine oldukça büyük bir başlık (header) yükü ekler (genellikle paket başına 50-80 byte).
-
Paket başlığının büyüklüğü, MTU (Maximum Transmission Unit) sınırlarını zorlar ve paketlerin parçalanmasına (fragmentation) yol açarak bant genişliğinde net verim kaybı yaratır.
-
-
WireGuard:
-
Paket başına eklediği başlık yükü oldukça küçüktür (32 byte).
-
Parçalanma riski az olduğu için özellikle uydu hatlarındaki dar bant genişliklerini ve dar boğazları IPsec’e göre daha efektif kullanır; hat kapasitesini daha yüksek verimle aktarır.
-
3. Gecikme (Latency) ve Bağlantı Kararlılığı (Handshake)
Denizcilik şartlarında (tekne sallanırken, dalga nedeniyle uydu anlık koptuğunda veya 5G baz istasyonu değiştiğinde) bu iki protokol çok farklı tepkiler verir:
-
IPsec:
-
Bağlantı ilk kurulurken veya koptuğunda karmaşık bir Phase 1 ve Phase 2 (IKEv2) el sıkışma (handshake) süreci yürütür. Bu durum gecikmeli uydu hatlarında tünelin tekrar ayağa kalkmasını kaç saniyeye (bazen 5-10 saniye) uzatabilir.
-
Dinamik IP değişikliklerinde (Roam durumu) bağlantı kolayca kopabilir.
-
-
WireGuard:
-
Sessiz (Connectionless / UDP tabanlı) Mimari: Bağlantı yoksa paket göndermez, sürekli el sıkışma yapmaz.
-
Yat 5G’den Starlink’e geçtiğinde veya IP adresi anlık değiştiğinde WireGuard bunu bir kopma olarak algılamaz; milisaniyeler içinde (kesintisiz) yeni IP üzerinden paket göndermeye devam eder. Uydu gecikmelerinden neredeyse hiç etkilenmez.
-
Karşılaştırma Özeti
Sonuç: Donanımsal AES hızlandırıcısına sahip karasal ana merkezler ile entegrasyonlarda IPsec halen kurumsal standart olsa da; yat bacağındaki edge cihazlarda, uydu/5G hatlarında ve hareketli mimarilerde WireGuard çok daha yüksek bant genişliği verimliliği ve düşük gecikme sunar.