Yat ağlarında dış dünyaya karşı siber güvenlik duvarı (Firewall) ve tekneden merkeze kurumsal VPN tünelleri nasıl yapılandırılır?
Yat ağlarında dış dünyaya karşı siber güvenlik duvarı (Firewall) ve tekneden merkeze kurumsal VPN tünelleri nasıl yapılandırılır?
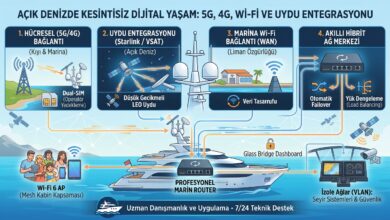
Yat ağları, uydu ve 5G bağlantıları üzerinden sürekli dış dünyaya açık oldukları için fiziksel güvenlik kadar siber güvenlik risklerine de maruz kalırlar. Kötü amaçlı yazılımlar, yetkisiz erişim denemeleri veya açık portlar üzerinden gelebilecek saldırılar; geminin otomatik otomasyon sistemlerine, kameralara veya mürettebat/misafir verilerine zarar verebilir.
Bir yatta siber güvenlik duvarı (Firewall) ve tekneden merkeze (Site-to-Site veya Remote Access) kurumsal VPN tünellerinin yapılandırılması için izlenen standart adımlar ve mimari esaslar şunlardır:
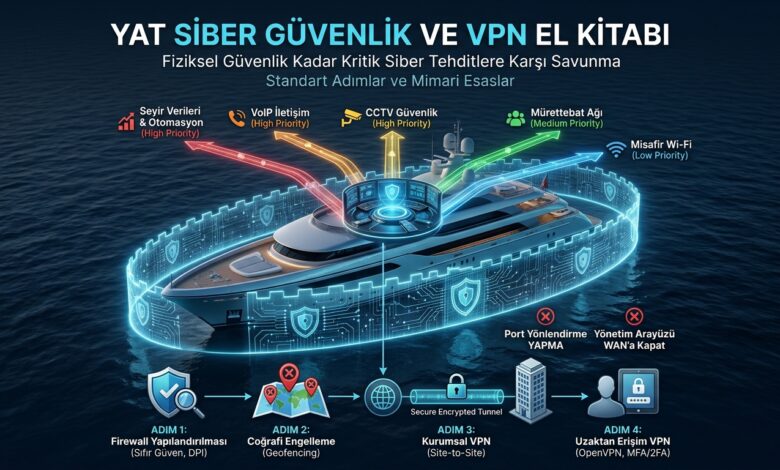
1. Dış Dünyaya Karşı Güvenlik Duvarı (Firewall) Yapılandırılması
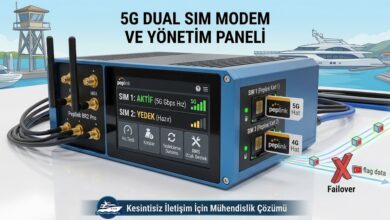
Yattaki kenar yönlendirici (Peplink, pfSense veya Fortinet gibi cihazlar) üzerinde ilk savunma hattı kurulur.
-
Sıfır Güven (Zero-Trust) ve Default Deny Politikası:
-
Inbound (Gelen Trafik): Dış dünyada WAN (Starlink, 5G, VSAT) portlarına gelen tüm isteklere varsayılan olarak Deny All (Tümünü Reddet) kuralı uygulanır. Dışarıya hiçbir port açılmamalıdır (port forwarding yerine VPN kullanılmalıdır).
-
Outbound (Giden Trafik): Yattaki kritik Seyir ve Otomasyon (VLAN 10) ağı dış dünyaya tamamen kapatılmalı, yalnızca gerekli güvenli servis güncellemelerine izin verilmelidir.
-
-
Derin Paket İnceleme (DPI) ve Saldırı Önleme (IPS/IDS):
-
Ağ trafiği sadece port bazında değil, paket içeriği bazında taranır. Bilinen zararlı yazılım imzaları, botnet bağlantıları ve yetkisiz tarama (port scan) denemeleri otomatik olarak engellenir.
-
-
Geofencing (Coğrafi Engelleme):
-
Yat belirli bir bölgede (örneğin Akdeniz) seyrederken, ihtiyaç duyulmayan veya siber tehdit potansiyeli yüksek olan belirli ülkelerden/IP bloklarından gelen tüm trafik IP bazlı olarak bloklanır.
-
2. Tekneden Merkeze Kurumsal VPN Tünelleri (Site-to-Site & Remote Access)
Yatın merkez yönetim şirketine, karadaki marinalara veya yat sahibinin şirketine güvenli bir şekilde bağlanması için iki farklı VPN mimarisi kullanılır:
A. Tekneden Karaya Kurumsal Tünel (Site-to-Site IPsec / SpeedFusion VPN)
-
Kullanım Amacı: Yatın ana ağını karadaki şirket merkezine kalıcı ve şifreli bir biçimde bağlamak.
-
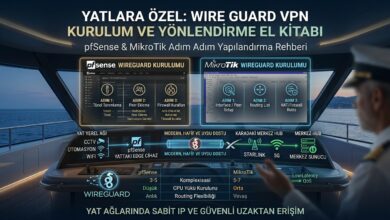
Teknik Altyapı: Peplink kullanılıyorsa 256-bit AES şifrelemeye sahip SpeedFusion VPN, alternatif donanımlarda ise IPsec (IKEv2) veya WireGuard protokolleri tercih edilir.
-
Konfigürasyon: Yatın yerel ağı ile şirketin yerel ağı şifreli bir tünelle birbirine bağlanır. Seyir verileri, bakım raporları veya güvenlik kamerası kayıtları genel internete çıkmadan doğrudan bu korumalı tünel üzerinden merkeze akar.
B. Uzaktan Uzman / Personel Access VPN (Remote Access VPN)
-
Kullanım Amacı: Yattaki bir arıza durumunda karadaki teknik servisin, kaptanın veya yat sahibinin hareket halindeyken ağa güvenli erişmesini sağlamak.
-
Teknik Altyapı:
-
OpenVPN / WireGuard: Kullanıcı odaklı şifreleme sunar. Servis mühendisinin bilgisayarına kurulan bir istemci (client) üzerinden güvenli bağlantı sağlanır.
-
Çok Faktörlü Kimlik Doğrulama (MFA / 2FA): VPN bağlantılarında sadece şifre yeterli değildir; mobil doğrulama kodları (TOTP) veya push bildirimleri zorunlu kılınmalıdır.
-
3. Sıkça Yapılan Hatalar ve En İyi Uygulamalar (Best Practices)
-
RTSP / HTTP Portlarını Doğrudan Dışarıya Açmayın: Kameraları izlemek için yönlendiriciden port yönlendirmek yerine kesinlikle VPN üzerinden kameraya erişilmelidir.
-
Yönetim Arayüzlerini WAN’a Kapatın: Peplink veya pfSense yönetim panelleri (Web Admin) WAN bacağına kesinlikle açık olmamalı; sadece yerel ağdan veya VPN içerisinden erişilebilir olmalıdır.
-
Yat İçi Loglama ve SIEM: Cihazların ürettiği güvenlik logları (Syslog), olası bir siber güvenlik ihlalinde geçmişe dönük inceleme yapılabilmesi için bulut veya yerel bir depolama biriminde arşivlenmelidir.